电商数据安全风险全景 从内鬼、物流临时工到撞库攻击
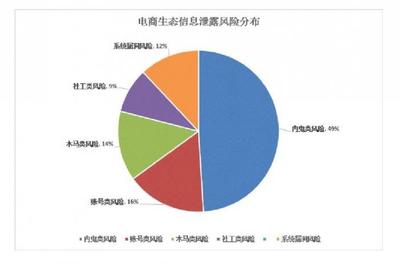
随着电子商务行业的快速发展,数据已成为电商平台最核心的资产之一。海量用户信息、交易记录和支付数据的集中,也让电商成为网络攻击和数据泄露的重灾区。从内部人员泄露到外部撞库攻击,电商面临的数据风险正变得日趋复杂。
一、内鬼:最危险的“自己人”
在电商数据泄露事件中,内部人员作案占比不容忽视。拥有数据访问权限的员工、客服、运营人员甚至技术开发人员,都可能成为数据泄露的源头。常见情形包括:离职员工带走客户名单、客服人员私自导出用户信息出售、技术人员利用后台权限批量爬取交易数据等。由于内鬼往往熟悉系统架构和风控规则,其行为隐蔽性强、破坏力大。
二、物流临时工:供应链上的薄弱环节
电商与物流深度绑定,而物流环节的用工特点——尤其是大促期间大量招募临时工、分拣员、快递员——带来了严峻的数据安全挑战。快递面单上包含姓名、电话、地址等敏感信息,临时工流动性高、培训不足、监管困难,极易出现偷拍面单、批量倒卖快递信息等行为。部分物流合作方的信息系统安全水平参差不齐,也可能成为数据泄露的突破口。
三、撞库攻击:外部黑产的“自动化收割”
撞库攻击是电商面临的典型外部威胁。黑产人员利用从其他平台泄露的用户名和密码组合,通过自动化工具批量尝试登录电商平台。由于大量用户习惯在不同平台使用相同密码,撞库成功率可观。一旦得手,攻击者便可获取用户账户内的余额、优惠券、收货地址等信息,甚至直接盗刷消费。撞库攻击不仅威胁用户资金安全,也严重损害平台信誉。
四、其他关键风险与应对思路
除上述三类风险外,电商还面临爬虫恶意抓取商品和价格数据、APP接口被逆向破解、支付环节遭受中间人攻击、云服务器配置不当导致数据暴露等问题。对此,电商平台应构建多层防护体系:严格权限管理与操作审计,防范内鬼;推动隐私面单与物流数据脱敏,约束临时工接触敏感信息;部署风控引擎识别撞库行为,强制高风险账户二次验证;同时加强数据加密、最小化收集和定期安全评估,从制度与技术两端降低数据泄露概率。
数据安全没有终点。面对不断演变的威胁,电商平台唯有持续投入、动态防御,才能在保护用户隐私的守住自身的商业生命线。
如若转载,请注明出处:http://www.haiyachuan.com/product/50.html
更新时间:2026-11-21 14:59:22